

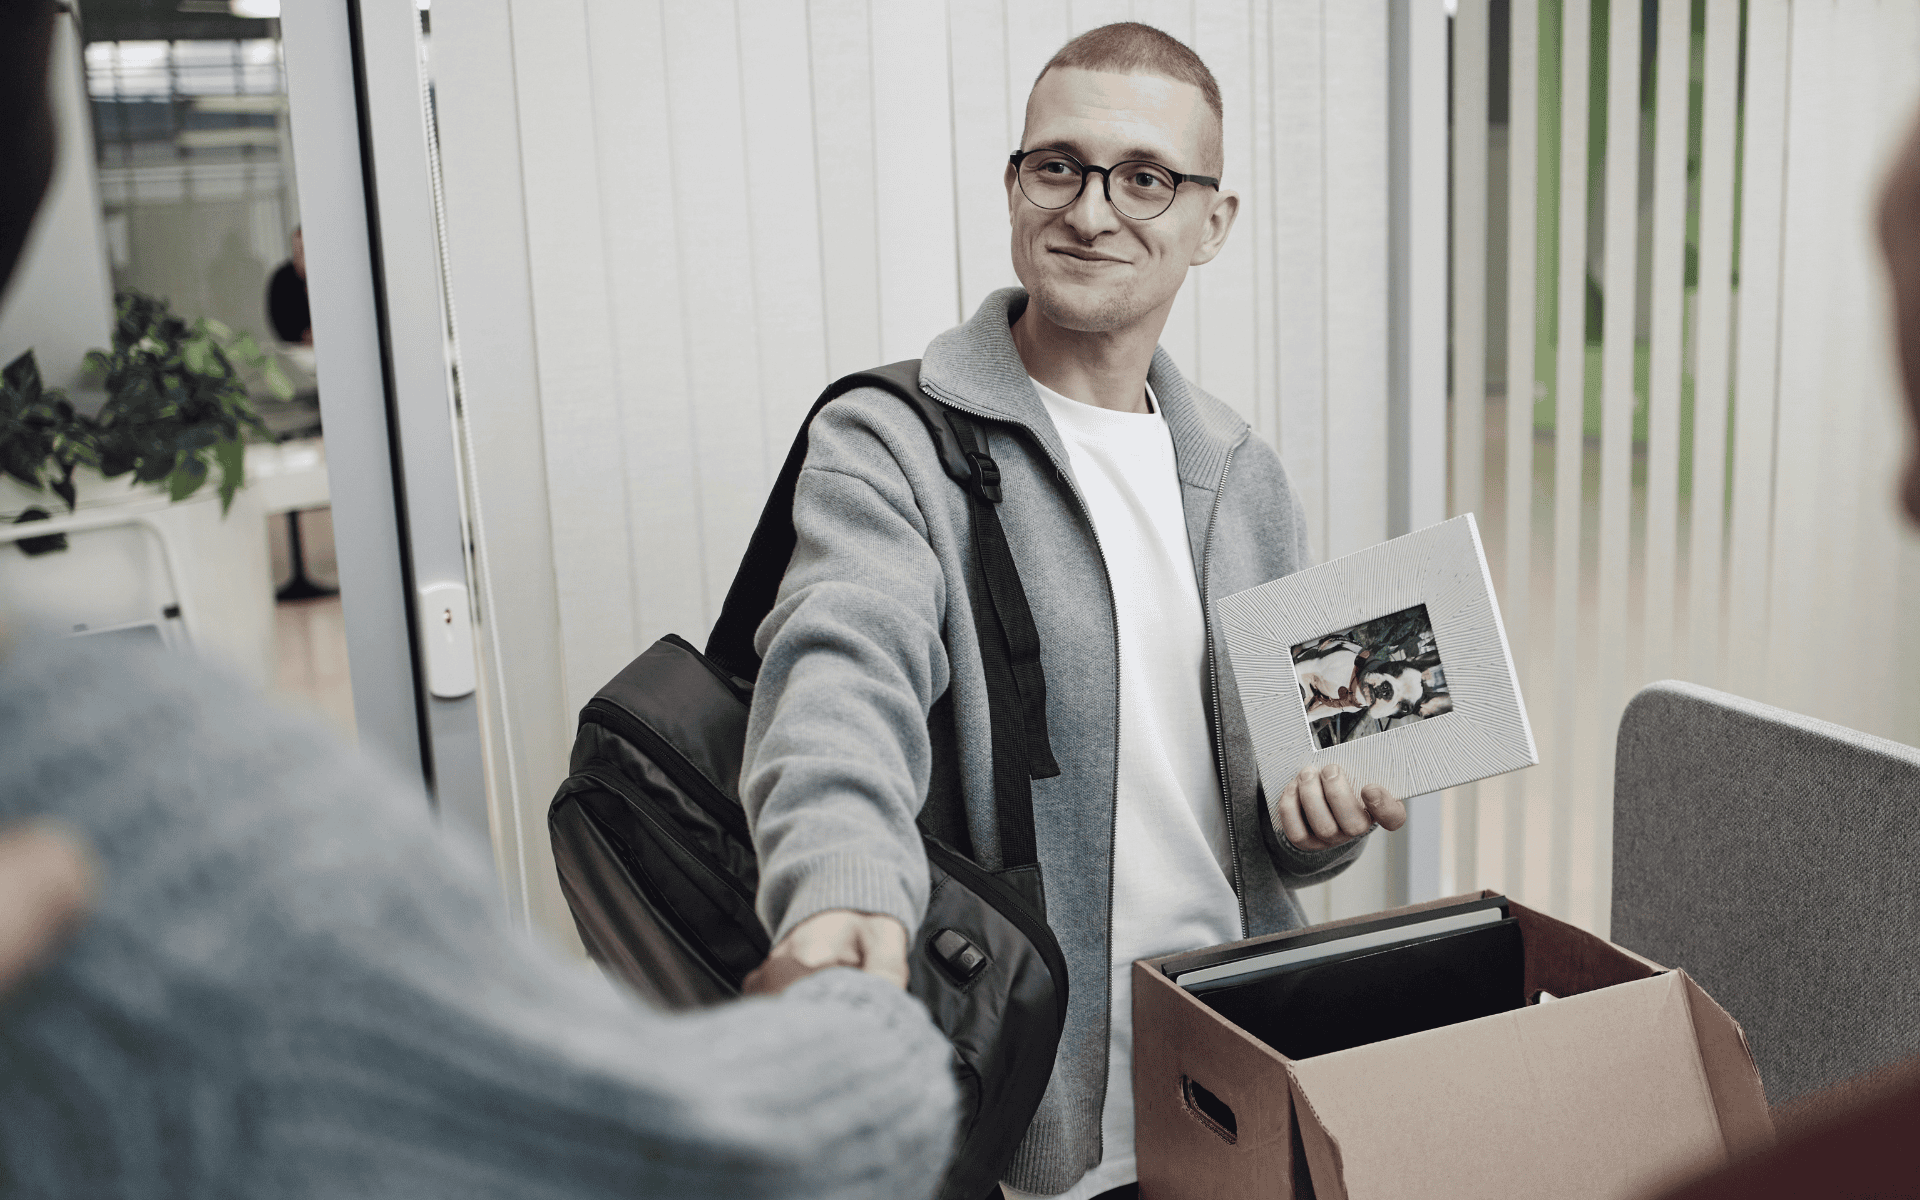
Een bos bloemen, warme dankwoorden bij het koffieapparaat en je medewerker loopt na jaren trouwe dienst de deur uit. De bedrijfslaptop en de badges zijn netjes ingeleverd en op het eerste gezicht lijkt alles geregeld met die offboarding, toch?
In de praktijk blijkt de digitale scheiding echter veel minder definitief dan het afscheid aan de voordeur. Een ex-medewerker die weken of zelfs maanden na vertrek nog vlot kan inloggen op je CRM-systeem, je cloudopslag of je marketingtools is een van de meest voorkomende, maar zwaarst onderschatte beveiligingsrisico’s binnen kmo’s.
Als juridische experts bij Sirius Legal en ethische hackers bij Fox&Fish Cyberdefense zien we dit probleem dagelijks vanuit twee invalshoeken: de harde juridische aansprakelijkheid enerzijds, en de tastbare realiteit van cybersecurity audits anderzijds.
De realiteit op het terrein: blinde vlekken in elk GDPR en cybersecurity traject
In elk GDPR-traject dat we bij Sirius Legal voor klanten uitvoeren, blijkt dat accounts van ex-medewerkers niet juist of niet volledig worden afgesloten. Bedrijfsleiders gaan er vaak van uit dat het blokkeren van de centrale e-mailaccount volstaat, maar dat is een misvatting. Het probleem reikt veel verder dan enkel een e-mailbox. Ook de toegangscodes tot gebouwen, het deactiveren van fysieke badges en de logins voor CRM-, finance- en marketingtools worden in de praktijk ontzettend vaak vergeten.
Wanneer de ethische hackers van Fox&Fish Cyberdefense een security audit of penetratietest uitvoeren bij een kmo, kijken ze altijd met de blik van een kwaadwillende buitenstaander. Vaak moeten ze niet eens diep graven om openstaande deuren te vinden:
- Vaak wordt bij een vertrek enkel het centrale hoofdaccount van de medewerker afgesloten, terwijl de toegang tot gespecialiseerde cloudtools zoals Canva, HubSpot, GitHub of boekhoudprogramma’s gewoon open blijft staan, al dan niet via het privé-e-mailadres van je ex-collega.
- Een externe VPN-toegang die destijds snel werd aangemaakt voor thuiswerk, wordt na de uitdiensttreding simpelweg vergeten en blijft daardoor als een onzichtbare toegangspoort op de achtergrond actief.
- Wachtwoorden voor social media accounts, webshops of beheerportalen worden vaak onderling gedeeld. Bij een vertrek worden deze nooit gewijzigd, waardoor een voormalige medewerker de digitale sleutel eigenlijk gewoon op zak houdt.
Zelfs als je voormalige medewerker geen enkele kwade bedoeling heeft, vormt zo’n spookaccount een gigantisch risico. Als die persoon thuis hetzelfde wachtwoord hergebruikt op een gecompromitteerde website, ligt je bedrijfsinfrastructuur meteen open voor aanvallers van buitenaf. Een hacker kiest immers altijd de weg van de minste weerstand: inbreken is compleet overbodig als de sleutel gewoon onder de mat ligt.
De juridische realiteit: aansprakelijkheid en nalatigheid
Waar ethische hackers het technische risico blootleggen, ziet Sirius Legal dagelijks de contractuele en juridische gevolgen wanneer het fout loopt. Gebrekkig toegangsbeheer bij uitdiensttreding leidt rechtstreeks tot juridische aansprakelijkheid op verschillende vlakken:
-
De AVG / GDPR duldt geen laksheid
Onder de AVG ben je als verwerkingsverantwoordelijke verplicht om passende technische en organisatorische maatregelen te nemen om persoonsgegevens te beveiligen. Een ex-medewerker die nog toegang heeft tot databanken of personeelsdossiers vormt per definitie een inbreuk op die verplichting. Vindt er via zo’n vergeten account een datalek plaats, dan kijkt de Gegevensbeschermingsautoriteit (GBA) streng naar je nalatigheid. Mogelijke boetes en reputatieschade zijn in dat geval heel reëel.
-
De bescherming van je bedrijfsgeheimen vervalt
Wil je je kunnen beroepen op de wet op de bescherming van bedrijfsgeheimen als een concurrent met je klantenlijst, broncode of prijsformules aan de haal gaat? Dan stelt de wet één harde voorwaarde: je moet als bedrijf aantonen dat je ‘redelijke maatregelen’ hebt genomen om die informatie geheim te houden. Als je bijvoorbeeld de digitale en fysieke toegang van een betrokken medewerker na diens vertrek niet tijdig blokkeert en op die manier vertrouwelijke gegevens kwijtraakt, oordeelt een rechter al snel dat die maatregelen ontbraken. Je verliest daarmee je sterkste juridische wapen. Lees hierover ook deze blog Shadow IT en AI: jouw grootste cybersecurity-risico staat gewoon op de loonlijst.
-
Aansprakelijkheid van het bestuur
Wanneer nalatigheid bij offboarding leidt tot zware financiële schade of diefstal van data, kan de vraag naar bestuurdersaansprakelijkheid rijzen. Het ontbreken van elementaire procedures voor het intrekken van bevoegdheden, badges en accounts kan, afhankelijk van de omstandigheden, worden gezien als een ernstige bestuursfout. Voor alle details over aansprakelijkheid kan je terecht in dit blogartikel NIS-2 aansprakelijkheid als bestuurder: “ik wist het niet” is een duur excuus.
-
De valkuil van de openstaande mailbox
Vanuit de drang om de continuïteit te bewaken, laten veel werkgevers de mailbox van een ex-werknemer nog maandenlang openstaan. Of ze sturen alle inkomende e-mails automatisch door naar een collega, uit angst om belangrijke klantvragen te missen. De Gegevensbeschermingsautoriteit is hier echter bijzonder streng op. De inhoud van een professionele mailbox bevat immers onvermijdelijk persoonsgegevens en privacygevoelige informatie van zowel de ex-medewerker als van derden. Het zomaar openhouden van zo’n account resulteerde dit voorjaar nog in een GBA-boete van € 176.946.
Volgens de officiële richtlijnen mag je na het vertrek een automatisch out-of-office bericht met een vertrekmelding instellen voor maximaal één maand. Een verlenging tot maximaal drie maanden is enkel toegestaan met het voorafgaande en vrije akkoord van de ex-werknemer, wat je pas na de feitelijke uitdiensttreding kan vragen.
Hoewel we in de praktijk zien dat één tot drie maanden in specifieke sectoren soms erg kort is en we een langere termijn in uitzonderlijke gevallen kunnen verdedigen op basis van je ‘gerechtvaardigd belang’, blijft de boodschap helder: een mailbox mag nooit dienen als digitaal archief! Zorg daarom voor een duidelijke e-mailpolicy, laat de medewerker nog voor diens vertrek belangrijke professionele inhoud in je CRM opslaan en sluit de account na de afgesproken out-of-office periode definitief af.
De hamvraag voor elke zaakvoerder
Als zaakvoerder of manager stel je jezelf best één centrale vraag:
Weet ik op dit moment 100% zeker dat voormalige medewerkers geen toegang meer hebben tot onze systemen of gebouwen?
Als je daarover twijfelt, ben je absoluut niet alleen. Dit probleem ontstaat zelden uit onwil, maar eerder uit versnippering. HR regelt het personeelsdossier, leidinggevenden regelen het afscheid, en de IT-dienst of externe IT-partner krijgt pas te laat te horen welke rechten moeten worden ingetrokken. Vaak worden daarbij dan ook toegangen simpelweg gewoon vergeten in het lijstje.
In een werkomgeving waar tools verspreid zitten over tientallen cloudtoepassingen en fysieke locaties, volstaat een losse mondelinge melding aan de IT-verantwoordelijke écht niet meer.
Krijg grip op je offboarding, enkele pragmatische tips
Cybersecurity en juridische conformiteit hoeven niet ingewikkeld te zijn. Het draait om duidelijke afspraken en een vaste workflow waarin geen enkele toegang over het hoofd wordt gezien. We adviseren om de volgende stappen te nemen:
- Koppel HR, IT en facility management onlosmakelijk aan elkaar. Zorg voor een vast protocol. Zodra een opzeggingstermijn start of een contract eindigt, vertrekt er automatisch een taak naar je IT- en gebouwverantwoordelijken met een volledige checklist. Die lijst omvat e-mailaccounts, fysieke badges, toegangscodes, CRM-logins en marketingtools.
- Centraliseer je toegangsbeheer via Single Sign-On (SSO). Werk waar mogelijk met centrale aanmeldingssystemen zoals Microsoft 365 of Google Workspace. Zodra de IT-beheerder het hoofdaccount deactiveert, verliest de vertrokken medewerker automatisch de toegang tot alle gekoppelde applicaties.
- Zet een professionele wachtwoordmanager in. Voor diensten die niet aan een centraal aanmeldingssysteem gekoppeld kunnen worden, is een zakelijke wachtwoordmanager onmisbaar. Op die manier maak je voorgoed komaf met rondslingerende wachtwoorden voor gedeelde accounts. Bovendien brengt zo’n kluis haarfijn in kaart welke medewerker welke logins gebruikt, zodat je bij een vertrek exact weet welke wachtwoorden je moet intrekken en aanpassen.
- Breng shadow IT in kaart tijdens het exitgesprek. Vraag tijdens het eindgesprek expliciet welke externe tools, apps of accounts de medewerker tijdens het werk heeft aangemaakt of gebruikt.
- Voer periodieke audits uit op inactieve accounts en rechten. Laat minstens twee keer per jaar een controle uitvoeren op inactieve accounts, openstaande rechten en badges. Fox&Fish werkt hierbij nauw samen met je IT-partner om blinde vlekken snel bloot te leggen.
Bescherm de continuïteit van je onderneming, final call!
Een sluitend offboardingproces is geen overbodige administratie, maar een directe investering in de continuïteit en de waarde van je onderneming. Advies rond cybersecurity en operationele processen voor Vlaamse kmo’s kan momenteel nog financieel ondersteund worden via de kmo-portefeuille, waarmee je tot 45% subsidie benut.
Maar let op: zie dit als een absolute final call. Als gevolg van de besparingsplannen van de Vlaamse regering wordt de kmo-portefeuille op 1 januari 2027 definitief stopgezet. Wil je nog gebruikmaken van deze financiële duw in de rug om je IT-beleid of offboarding op orde te krijgen, dan is het nu hét moment om in actie te komen.
Wil je weten hoe het gesteld is met offboarding binnen jouw organisatie?
Neem vrijblijvend contact op met het team van Fox&Fish Cyberdefense voor een audit van je IT-omgeving, of raadpleeg Sirius Legal om je offboardingbeleid en e-mailpolicy juridisch waterdicht te maken, mét die subsidie zolang het nog kan. Kennismaken met Sirius Legal kan via de link naast dit artikel, je kan meteen je gesprek inplannen bij onze advocaten.
Dit artikel werd geschreven in samenwerking met Mathias Vissers van Fox&Fish Cyberdefense, onze partners in onze cybersecurity.
Maak hier een afspraak
Veelgestelde vragen / FAQ over offboarding
Hoe lang mag ik de mailbox van een ex-werknemer openhouden na ontslag?
Volgens de strenge richtlijnen van de Gegevensbeschermingsautoriteit (GBA) mag je enkel een automatisch out-of-office bericht met een vertrekmelding instellen voor maximaal één maand. Je mag deze periode verlengen tot maximaal drie maanden, maar uitsluitend wanneer de ex-werknemer daar ná de uitdiensttreding vrijwillig mee instemt. Laat je de mailbox op de achtergrond toch gewoon openstaan of stuur je mails automatisch door naar een collega? Dan bega je een inbreuk op de privacywetgeving en riskeer je zware GDPR-boetes, aangezien zo’n mailbox steeds persoonsgegevens bevat.
Wat zijn de juridische gevolgen als een ex-medewerker nog toegang heeft tot onze systemen?
Naast het gigantische risico op hackers en meldplichtige datalekken (een inbreuk op de AVG/GDPR), verlies je ook de wettelijke bescherming op je bedrijfsgeheimen. Om je op die bescherming te kunnen beroepen, moet je immers bewijzen dat je ‘redelijke maatregelen’ nam om informatie geheim te houden. Als de logins van een ex-collega niet tijdig geblokkeerd worden, zal een rechter al snel oordelen dat je nalatig was. Leidde deze nalatigheid bovendien tot zware financiële schade voor je kmo, dan kan dit zelfs uitmonden in persoonlijke bestuurdersaansprakelijkheid.
Hoe zorg ik ervoor dat gedeelde accounts en cloudtools veilig worden afgesloten bij offboarding?
De veiligste methode is het centraliseren van je toegangsbeheer via Single Sign-On (zoals Microsoft 365 of Google Workspace), zodat één druk op de knop volstaat om de hoofdtoegang te deactiveren. Voor alle overige tools en gedeelde logins (zoals sociale media of webshops) is een zakelijke wachtwoordmanager onmisbaar. Hierin zie je exact wie welke accounts raadpleegt, waardoor je bij een vertrek meteen weet welke wachtwoorden je moet intrekken of vernieuwen.